Residência de dados versus soberania de dados: a distinção que custa dinheiro
Esses dois termos são usados como sinônimos no marketing de hospedagem, mas têm significados diferentes. A diferença reside em uma única frase:
A residência de dados é uma questão de armazenamento. A soberania dos dados é uma questão de jurisdição.
Um centro de dados alemão operado por uma empresa americana lhe confere residência. Não lhe confere soberania. Se essa lacuna importa para você é uma decisão que cabe a você tomar, e a maioria dos artigos sobre esse tema nunca chega a abordá-la.
Por que existe essa lacuna: a Lei CLOUD
A Lei de Esclarecimento do Uso Legal de Dados no Exterior (Clarifying Lawful Overseas Use of Data Act) , promulgada em 23 de março de 2018, alterou a Lei de Comunicações Armazenadas dos EUA (Stored Communications Act) para que as autoridades policiais dos EUA possam obrigar um provedor sediado nos EUA a fornecer dados eletrônicos armazenados em qualquer lugar do mundo — independentemente de onde os servidores estejam localizados ou da nacionalidade do titular dos dados.
Assim, é a constituição da empresa fornecedora, e não o código postal do disco, que determina quem pode exigir a divulgação.
Três aspectos sobre isso são frequentemente exagerados, e acertá-los é importante:
É necessário um processo judicial. Um pedido de mandado é submetido à aprovação de um juiz independente, e os dados solicitados devem ser relevantes e pertinentes a uma investigação criminal em curso. Não se trata de um portal de autoatendimento. O que não é, de fato, é um processo judicial europeu — nenhum tribunal da UE o revisa, e o titular dos dados não é parte no processo.
O prestador de serviços pode contestar. Os prestadores têm o direito de contestar essas ordens quando o cumprimento delas entrar em conflito com a legislação local. Esse direito é real e é exercido.
E a legislação da UE aponta na direção oposta. O Artigo 48 do RGPD afirma que uma sentença judicial ou decisão administrativa estrangeira que exija a divulgação de dados pessoais só é reconhecida ou executável se estiver fundamentada em um acordo internacional em vigor, como um tratado de assistência jurídica mútua. A posição do Conselho Europeu de Proteção de Dados é que os provedores sujeitos à legislação da UE não podem, legalmente, basear a divulgação de dados aos EUA apenas em uma solicitação da Lei CLOUD.
Portanto, a descrição honesta não é "a lei dos EUA prevalece sobre o GDPR". É que um provedor incorporado nos EUA que detém dados da UE está situado entre dois sistemas jurídicos que lhe dão instruções contraditórias, e a resolução é incerta. Essa incerteza jurídica é o risco — não uma garantia de divulgação. É também precisamente por isso que a questão da soberania existe, em vez de ser uma invenção de marketing.
Os quatro quadrantes
Duas variáveis independentes — onde os dados estão localizados e quem é o fornecedor — geram quatro posições, e as duas posições fora da diagonal são onde as pessoas se surpreendem.
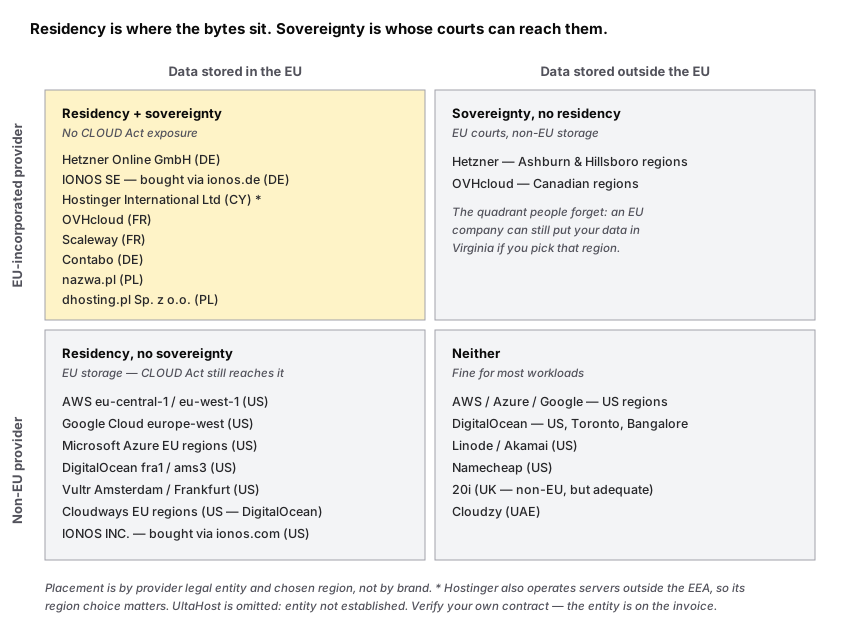
Residência + soberania (canto superior esquerdo). Uma empresa constituída na UE que armazena seus dados na UE. Hetzner Online GmbH, IONOS SE, Hostinger International Ltd, OVHcloud, Scaleway, Contabo, nazwa.pl, dhosting. Sem exposição à Lei CLOUD, porque não há nenhuma entidade dos EUA na cadeia que possa ser responsabilizada.
Residência sem soberania (canto inferior esquerdo). O principal exemplo, vendido como "hospedagem na UE". As regiões europeias da AWS, Google, Azure, DigitalOcean e Vultr colocam seus dados na Europa, deixando a entidade controladora nos Estados Unidos. Seus dados estão em Frankfurt e seu provedor está sujeito a processos compulsórios dos EUA. Isso não é um defeito oculto — é apenas algo diferente do que a expressão implica.
Soberania sem residência (canto superior direito). O quadrante esquecido. A Hetzner é uma GmbH alemã e terá prazer em lhe vender um servidor em Ashburn, Virgínia — ela possui regiões nos EUA em Ashburn e Hillsboro. Comprar de uma empresa da UE não coloca seus dados na UE. Você ainda precisa escolher a região.
Nenhuma das duas (canto inferior direito). Um provedor não pertencente à UE que armazena dados fora da UE, região onde a maior parte da internet opera e que funciona perfeitamente para a maioria das cargas de trabalho.
A marca que abrange dois quadrantes
A ilustração mais clara que encontramos é a de uma única empresa. Ao verificarmos os avisos legais:
-
ionos.denomes IONOS SE — a entidade alemã -
ionos.comnomes IONOS INC. — uma entidade dos EUA
Mesma marca, mesmos data centers alemães, duas jurisdições diferentes dependendo de qual domínio você comprou. Nada é ocultado — o aviso legal é uma divulgação legal e ambos são publicados. Mas isso significa que a questão da soberania é respondida pela sua fatura, e não pela nacionalidade do provedor, como você a entende, e quase ninguém verifica.
A regra geral é a seguinte: leia o nome da entidade que consta no seu contrato. Não a marca, não o domínio, não o mapa do centro de dados.
O que isso significa para uma DPIA?
Se você estiver documentando uma avaliação de transferência, o quadrante altera o que você precisa escrever.
Canto superior esquerdo — Entidade da UE, dados da UE. Sem transferência para países terceiros na camada de hospedagem. Esta é a avaliação mais concisa possível.
Canto inferior esquerdo — entidade não pertencente à UE, dados da UE. Este é o caso que exige trabalho concreto. Não há transferência no sentido de armazenamento, mas existe uma possível via de divulgação subsequente às autoridades de um terceiro país , e é isso que você está avaliando. Na prática, você documentaria o histórico de relatórios de transparência e contestações do provedor, as medidas técnicas abaixo e sua base legal. É aqui que a afirmação "mas os dados nunca saem de Frankfurt" não é uma resposta completa , e um auditor que conhece a Lei CLOUD dirá isso.
Canto superior direito — Entidade da UE, dados de fora da UE. Uma transferência genuína de um país terceiro, que exige um mecanismo de transferência como a adequação ou cláusulas contratuais padrão. Ser um fornecedor da UE não o isenta dessa exigência.
Canto inferior direito — nenhuma das duas. Análise comum de transferências para países terceiros, e para muitos destinos já existe uma decisão de adequação que realiza esse trabalho. O Reino Unido é um deles: a Comissão renovou a adequação do Reino Unido em dezembro de 2025 para o período de 2031 , portanto, os fluxos da UE para o Reino Unido não precisam de um mecanismo separado.
A estrutura hierárquica que a maioria das empresas realmente precisa.
Soberania total sobre tudo é cara e geralmente desnecessária. A divisão pragmática:
Adquira soberania quando a exigência for externa e estiver documentada. Exemplos incluem compras no setor público, dados financeiros ou de saúde regulamentados, questionário de segurança do cliente ou normas do setor. Quase sempre, trata-se de um contrato ou regulamento que especifica a jurisdição do fornecedor, e não da sua própria avaliação de risco — e, quando aplicável, a lista restrita se limita ao quadrante superior esquerdo.
Adquira residência e criptografia para todo o resto , que abrange a maioria das cargas de trabalho. Duas medidas resolvem o problema principal:
- Criptografe em repouso com chaves que você possui., fora do controle do provedor. Um provedor obrigado a produzir texto cifrado que não consegue decifrar está em uma posição materialmente diferente de um que detém seu texto original. Esta é a medida técnica de maior valor em toda a discussão.
- Minimize o que você armazena. Dados que você nunca coletou não podem ser divulgados. Simples, porém eficaz.
Um caso em que nenhuma das medidas ajuda, porque é você quem está enviando os dados. Se você executa um agente de IA, a função dele é ler seus arquivos e enviar o conteúdo para uma API de modelo — portanto, a transferência é de saída e intencional, não um risco de coerção. Investigamos quais provedores de modelos oferecem inferência para residentes da UE e descobrimos que um grande provedor não possui nenhum endpoint da UE em sua API própria.
E saiba qual regra realmente se aplica antes de efetuar qualquer pagamento. Em quatro guias de países diferentes, constatamos que a regra citada não era a vigente. No Canadá , a Colúmbia Britânica revogou sua exigência de residência em 2021 e a Lei 25 de Quebec exige uma avaliação em vez de localização — apenas os órgãos públicos da Nova Escócia estão sujeitos a uma regra rígida. Na Índia , a Lei DPDP adota uma abordagem de lista negativa, sem notificar países restritos, enquanto a diretiva de dados de pagamento do banco central é absoluta. No Reino Unido , o problema de transferência pós-Brexit foi resolvido por uma renovação de adequação.
O padrão: a regra que as pessoas citam muitas vezes não é a regra que se aplica, sendo geralmente mais flexível do que se presume em um caso e mais rigorosa em outro. Estabeleça qual frase em qual instrumento se aplica a você, antes de pagar um preço adicional por isso.
Onde comprar soberania, caso precise dela.
Hetzner — a resposta mais clara no quadrante superior esquerdo: Hetzner Online GmbH, registrada no escritório de registro de Ansbach sob o número HRB 6089 , com data centers na Alemanha e sem nenhuma empresa controladora nos EUA. € 19.99 por 4 GB na linha CPX, mais € 0.50/mês por um endereço IPv4. Lembre-se de que eles também vendem regiões nos EUA — escolha uma localização na Alemanha se a residência for o objetivo. Medimos o tempo de resposta de sua instalação em Nuremberg a uma solicitação alemã em 0.60 ms.
IONOS — também genuinamente europeia e com o melhor custo-benefício por núcleo que encontramos, com quatro vCores e 4 GB por cerca de £ 9 ou US$ 11. Compre no site alemão ou no site europeu local, em vez do .com , se a soberania for um requisito para você, pelo motivo acima, e verifique a entidade na sua fatura.
nazwa.pl — um provedor polonês com infraestrutura polonesa, que vale a pena conhecer se você busca uma entidade da UE fora do duopólio franco-alemão, ou se seus usuários estão na Europa Central.
dhosting — outra opção polonesa no mesmo segmento, igualmente útil para requisitos de entidades da UE com proximidade regional.
Hostinger — a opção com melhor custo-benefício, com data centers europeus a US$ 11.99 de renovação para 4 GB, e de fato pertence ao quadrante superior esquerdo: sua política de privacidade afirma que Hostinger A International Ltd está sediada no Chipre., um Estado-membro da UE. A ressalva é diferente daquela aplicada a entidades — essa mesma política divulga servidores fora do EEE, nos EUA, Brasil, Singapura e Indonésia, portanto Escolher uma região da UE é uma decisão que se toma de forma deliberada. We analisou detalhadamente suas divulgações..
Como verificamos isso
A descrição da Lei CLOUD é baseada em uma análise jurídica publicada e lida em 17 de agosto de 2026: a lei foi promulgada em 23 de março de 2018 e alterou a Lei de Comunicações Armazenadas (Stored Communications Act) para permitir que as autoridades policiais dos EUA, por meio de mandado, intimação ou ordem judicial, acessem dados mantidos por provedores sediados nos EUA fora dos Estados Unidos, quando relevantes e pertinentes a uma investigação criminal em andamento; que os pedidos de mandado são encaminhados a um juiz independente; e que os provedores podem contestar ordens que conflitem com a legislação local. A exigência do Artigo 48 do GDPR de que sentenças e decisões administrativas estrangeiras sejam fundamentadas em um acordo internacional, como um MLAT (Acordo de Assistência Jurídica Mútua), e a posição do Conselho Europeu de Proteção de Dados de que provedores sujeitos à legislação da UE não podem legalmente basear a divulgação de dados aos EUA apenas em tais solicitações, provêm do mesmo conjunto de comentários.
Analisamos as propostas de escritórios de advocacia e instituições, em vez de lermos na íntegra a legislação, o Regulamento e a avaliação do CEPD (Comitê Europeu para a Proteção de Dados). Não somos advogados e isto não constitui aconselhamento jurídico — muito menos a secção sobre a Avaliação de Impacto sobre a Proteção de Dados (AIPD), que descreve o formato da análise em vez de lhe dizer o que deve escrever.
Uma correção ao resumo deste artigo. Ele apresentou a alegação central como sendo a de que um provedor dos EUA estava sendo obrigado a fornecer dados mantidos em Frankfurt “sem notificar o titular dos dados e sem uma ordem judicial da UE”. A segunda parte está correta e a formulação subestima a situação: uma autorização da Lei CLOUD exige aprovação judicial independente nos EUA , os provedores têm o direito de contestar e o Artigo 48 do GDPR, com a interpretação do CEPD, aponta na direção oposta. A afirmação correta é que o provedor está preso entre obrigações conflitantes e o resultado é juridicamente incerto — o que é uma razão mais relevante para se preocupar com a soberania do que uma alegação de acesso irrestrito.
Os posicionamentos das entidades As informações provêm dos avisos legais publicados pelos próprios fornecedores, onde os lemos: Hetzner Online GmbH, com sede em Ansbach e número de registro HRB 6089; IONOS SE, no registro em alemão, e IONOS INC., no registro .com; Cloudzy AI Information Technology LLC, em Dubai; 20i, registrada na Inglaterra e no País de Gales, número de registro 09775671. O fato de a Cloudways ser uma empresa da DigitalOcean consta na própria listagem de produtos da DigitalOcean, e a informação de que o espaço de endereços da Vultr pertence à The Constant Company, LLC consta no registro whois da ARIN. As vagas restantes — AWS, Google Cloud, Azure, Linode/Akamai, Namecheap Enquanto as empresas OVHcloud e Scaleway são francesas, a Contabo é alemã, a nazwa.pl e a dhosting são polonesas, todas se baseiam na identidade corporativa pública bem estabelecida dessas empresas, e não nas informações que consultamos para este artigo.
Um dos fornecedores foi deliberadamente omitido do diagrama. Não conseguimos identificar a entidade jurídica da UltaHost a partir de suas próprias páginas legais, e Colocar uma empresa real no quadrante de jurisdição errado seria um erro pior do que deixar uma lacuna. O texto menciona o produto com essa ressalva. Hostinger Inicialmente, foi omitido pelo mesmo motivo, mas já resolvemos o problema. — sua política de privacidade afirma que Hostinger A International Ltd está sediada no Chipre, portanto, pertence à coluna de entidades da UE; a nota no diagrama reflete essa correção.
O que não fizemos: revisar os relatórios de transparência de nenhum provedor, contabilizar as solicitações da Lei CLOUD recebidas ou contestadas, examinar as cláusulas contratuais padrão ou os contratos de processamento de dados de ninguém, ou testar se os mecanismos de criptografia em repouso de fato impediriam uma ordem de produção. A recomendação de criptografia é uma visão amplamente difundida sobre a exposição relativa, não uma conclusão jurídica que possamos endossar para a sua situação.
Os links acima são links de afiliados. A principal recomendação prática do artigo — de que a maioria das cargas de trabalho precisa de residência e criptografia, em vez de soberania total — argumenta contra os produtos premium dessa categoria, e as medidas de criptografia e minimização de dados que consideramos mais importantes não custam nada e não nos rendem nada.
Perguntas frequentes
Qual a diferença entre residência de dados e soberania de dados?
Residência é o local onde seus dados estão fisicamente armazenados. Soberania é o sistema jurídico de qual país pode exigir acesso a esses dados. Um data center de uma empresa americana na Alemanha confere residência aos seus dados, mas não soberania.
Armazenar dados na UE os protege das autoridades americanas?
Não por si só. A Lei CLOUD abrange dados mantidos por provedores sediados nos EUA, independentemente de onde estejam armazenados; portanto, um centro de dados da UE operado por uma empresa americana permanece sujeito a processos coercitivos nos EUA. A variável é a constituição do provedor, não a localização do servidor.
A Lei CLOUD prevalece sobre o GDPR?
Não de forma definitiva. Uma ordem da Lei CLOUD exige aprovação judicial nos EUA, e o Artigo 48 do GDPR torna as ordens de divulgação estrangeiras executáveis apenas por meio de um acordo internacional — sendo que o CEPD entende que os provedores sujeitos à legislação da UE não podem cumprir legalmente a ordem apenas com base nesse acordo. O provedor fica preso entre as duas legislações, e o conflito permanece sem solução, em vez de ter sido resolvido em qualquer direção.
Preciso de soberania de dados ou apenas de residência de dados?
Soberania quando um requisito externo especifica a jurisdição do fornecedor — licitações do setor público, dados regulamentados, contrato com o cliente. Residência, juntamente com criptografia com chaves controladas pelo usuário, é suficiente para a maioria das outras cargas de trabalho.
Um fornecedor da UE armazena sempre dados na UE?
Não. A Hetzner é uma empresa alemã com centros de dados na Virgínia e no Oregon, e a OVHcloud possui regiões no Canadá. Escolher um fornecedor da UE e escolher uma região da UE são duas decisões distintas.
Como posso descobrir com qual empresa tenho meu contrato de hospedagem?
Leia a fatura e os termos e condições do site onde você comprou. Um dos fornecedores em nossa comparação utiliza uma entidade alemã em seu site .de e uma entidade americana em seu site .com, ambas com os mesmos centros de dados.
A criptografia resolve o problema da Lei CLOUD?
Isso altera substancialmente a exposição, em vez de resolvê-la: um provedor obrigado a fornecer dados que não consegue descriptografar está em uma posição diferente de quem detém o texto não criptografado. Isso exige que você mantenha as chaves fora do controle do provedor, e essa é a medida técnica de maior valor disponível neste caso.